1. septembril algas Eestis uus kooliaasta. Paljude Microsoft 365 administraatorite jaoks algas samal päeval aga ka teine, märksa ootamatum üleminek.
Microsoft alustas 1. septembril 2026 Entra ID SMS- ja kõnepõhise autentimise ümberkorraldamist. Mõni administraator võis märgata tenantis muutunud autentimisseadeid. Mõni kasutaja võis pärast sisselogimist näha uut pääsuvõtme registreerimise suunamist.
See ei ole juhuslik teavitus ega järjekordne soovituslik funktsioon. 1. veebruaril 2027 lõpetab Microsoft enda SMS- ja kõnesõnumite edastamise Entra ID autentimiseks (Microsofti KKK). Selleks ajaks tuleb kasutada teisi autentimismeetodeid või võtta põhjendatud erandite jaoks kasutusele kliendi hallatav telekommunikatsioonipakkuja.
Mida see muudatus ettevõtte jaoks tegelikult tähendab? 1. veebruari 2027 tähtaeg sunnib lahendama SMS-i ja kõne sõltuvuse. See ei vasta aga suuremale küsimusele: milline peab olema organisatsiooni igapäevane autentimine pärast seda?
Tähtaeg on kitsam kui tegelik otsus
Enne konfiguratsiooni muutmist tuleb valida kahe erineva ulatusega töö vahel.
- Minimaalne üleminek Leitakse kasutajad, kelle sisselogimine sõltub Microsofti SMS-ist või kõnest, antakse neile toimiv asendus ning kontrollitakse üleminek enne 1. veebruari 2027.
- Organisatsiooniülene üleminek Kaardistatakse autentimismeetodite praegune kasutus kogu organisatsioonis ning otsustatakse, millised kasutajarühmad viiakse Authenticatori push-teavitustelt ja numbrikinnituselt pääsuvõtmetele, Windows Hello for Businessile või füüsilistele FIDO2 turvavõtmetele.
Microsoft Authenticatori push-teavitused ja numbrikinnitus ei lõpe 2027. aasta veebruaris. Microsoft kirjeldab numbrikinnitust tavapärase push-MFA olulise turvatäiendusena. Pääsuvõti kasutab teistsugust mudelit: sisselogimine põhineb konkreetse veebiteenusega seotud krüptograafilisel tõendil, mitte telefoni saadetud kinnitusküsimusel. Seetõttu peab ka push-teavituste jätmine organisatsiooni tavameetodiks olema teadlik otsus, mitte vaikimisi alles jääv olukord.
Lähteolukorra kaardistus ei saa seega piirduda SMS-i ja kõne kasutajate nimekirjaga. Näha peab olema autentimismeetodite praegune kasutus kogu organisatsioonis: kes kasutab parooli ja push-MFA-d, kes Windows Hello for Businessit, pääsuvõtit või turvavõtit ning millistes teenustes ja seadmetes need meetodid tegelikult toimivad. Alles selle põhjal saab määrata migratsiooni ulatuse, kasutajarühmad ja neile sobivad autentimisviisid.
Kui te ei tea, milliseid autentimismeetodeid teie kasutajad praegu tegelikult kasutavad, aitab LakeForest Technologies selle välja selgitada. Selle põhjal valime kasutajarühmadele sobivad meetodid, seadistame Entra ID ning viime uued autentimisviisid kontrollitult kasutusele. Võta meiega ühendust →
Smart-ID õppetund: tehnoloogia ei asenda teadlikkust
Paljude inimeste jaoks on Smart-ID lihtsalt rakendus, kuhu sisestatakse PIN-kood. Autentimise, allkirjastamise ja uue digitaalse identiteedi loomise erinevus ei pruugi olla lõpuni selge. Pangaliidu ja Norstati 2023. aasta uuringus oli 6% vastanutest saanud põhjuseta Smart-ID või Mobiil-ID PIN-päringu ning neist 11% sisestas küsitud koodi. 2026. aasta rahatarkuse e-viktoriinis mõistis vaid veidi üle poole ligi 4500 osalejast, milleks PIN-koode saab kasutada ning kuidas erinevad PIN1 ja PIN2.
Tagajärg on mõõdetav rahas. Pangaliidu andmetel tekitas uue Smart-ID loomine kurjategija kontrollitavasse seadmesse 2025. aasta teises ja kolmandas kvartalis vähemalt 133 juhtumiga üle 2,5 miljoni euro kahju. RIA aastaraamatus kirjeldatud ettevõtte juhtumis tehti finantsjuhi nimele loodud uue Smart-ID abil 1,6 miljoni euro ulatuses makseid ning lõplik kahju ületas miljoni euro.
Nendes juhtumites ei olnud vaja Smart-ID krüptograafiat murda. Pettur pidi inimese veenma sisestama PIN-koodi, kinnitama võõra toimingu või looma uue Smart-ID konto seadmesse, mida inimene ise ei kontrollinud. Varasemas sisselogimisvoos sai päringu algatada ka eemalt inimese isikukoodi abil. Telefonis avanes seejärel ehtne Smart-ID kinnitus, kuid kasutaja ei pruukinud teada, millise toimingu jaoks see tegelikult saadeti.
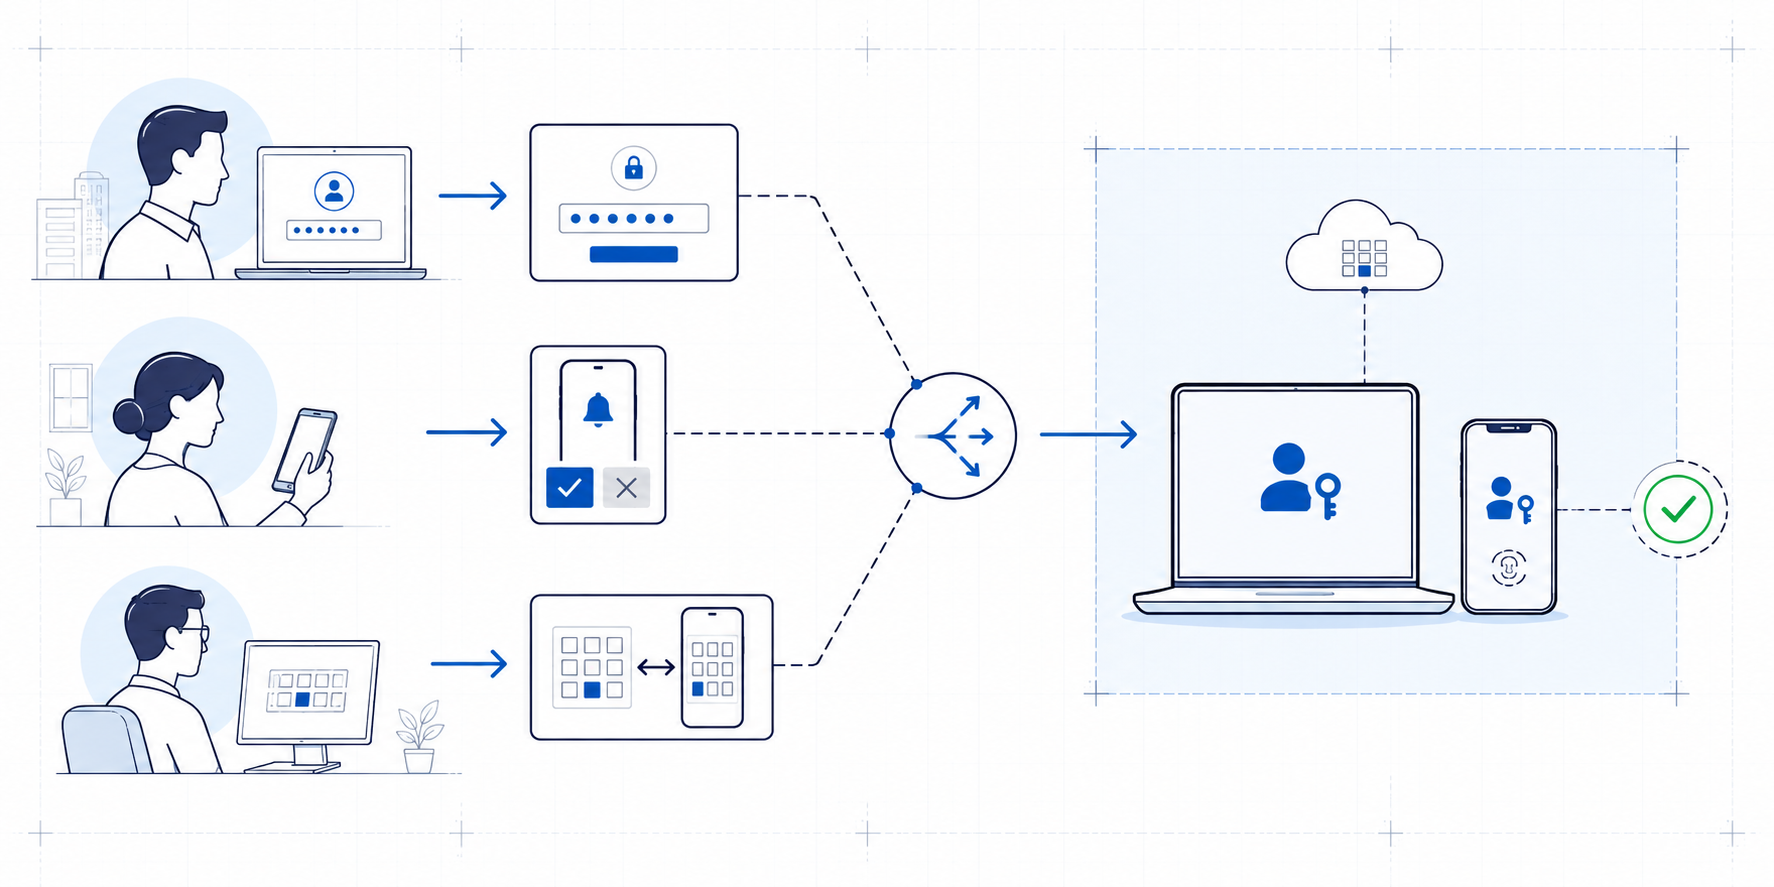
Smart-ID+ seob sisselogimise kasutaja alustatud seansiga: arvutis dünaamilise QR-koodi ning telefonis rakendustevahelise liikumise kaudu. See muudab autentimise turvalisemaks, kuid toob kaasa uued nõuded. Vajalikud on Smart-ID rakenduse ajakohane versioon, sobiv seade ja teenuse uuendatud integratsioon. Kasutaja peab mõistma, miks uus sisselogimine varasemast erineb.
Kasutaja peab teadma, kas ta alustas toimingu ise, millises teenuses ta seda teeb ja mida ta parasjagu kinnitab. Juhis „kui telefonis tuleb kinnitus, siis vajuta kinnita“ ei õpeta turvalist autentimist. See õpetab kinnitama päringut selle tähendust kontrollimata.
Sama muster võib tekkida ettevõttes Microsoft Authenticatoriga. Rakendus seadistatakse kasutajale tööle asumisel ning talle näidatakse, kuidas push-teavitus kinnitada või ekraanil olev number telefoni sisestada. Kuna autentimisvahendi registreerimist ja muutmist tehakse harva, ei pruugi kasutaja hiljem enam mäletada, miks mingi päring ilmub, millise sisselogimisega see seotud on või kuidas erinevad push-MFA, telefoniga paroolita sisselogimine ja pääsuvõti.
Pääsuvõtmed muudavad autentimise andmepüügikindlamaks, sest autentimisvahend on seotud õige teenuse ja kasutaja enda algatatud sisselogimisega. Igapäevane sisselogimine võib kasutajale muutuda lihtsamaks, kuid organisatsiooni jaoks on üleminek keerulisem. Valida tuleb pääsuvõtme tüüp, sobitada see kasutaja seadmete ja rakendustega, seadistada õiged sihtrühmad, õpetada uus registreerimis- ja sisselogimisvoog ning kontrollida tegelikku kasutust. Tugevam tehnoloogia ei vähenda teadlikkuse vajadust — see muudab selle sisu.
Microsofti automaatika ei tee migratsiooni ära
1. septembri muudatus võib jätta mulje, et Microsoft lahendab ülemineku ise. Mõjutatud kasutajatele lubatakse pääsuvõtmed, neile määratakse kõiki pääsuvõtmetüüpe lubav profiil ja registreerimiskampaania liigub Microsofti hallatud olekusse.
See teeb pääsuvõtme registreerimise nähtavaks, kuid ei vali tenantile sobivat lahendust. Sünkroonitav pääsuvõti, Microsoft Authenticatoris asuv pääsuvõti, Windowsi kohalik Entra pääsuvõti ja füüsiline FIDO2 turvavõti eeldavad erinevaid seadmeid, tööviise ja piiranguid. Selle valiku peab organisatsioon tegema kasutajarühmade kaupa.
Ajutine automaatmuudatusest loobumine saab peatada automaatse pääsuvõtmete lubamise ja kampaaniamuudatuse, kuid ei lükka edasi 1. veebruari 2027 lõpptähtaega. Automaatika jaoks võib aega juurde võtta. Migratsiooni ennast ära jätta ei saa.
Kõigepealt tuleb leida tegelik sõltuvus
Autentimispoliitika võib lubada SMS-i kõigile kasutajatele, kuigi seda kasutab regulaarselt ainult väike osa. Telefoninumber võib olla kasutaja kontole registreeritud, kuid tema tavapärane sisselogimine võib juba toimuda Windows Hello abil. Teise kasutaja jaoks võib SMS olla ainus toimiv meetod.
Need kasutajad ei kuulu samasse migratsioonirühma. Esimese puhul tuleb kontrollida, kas olemasolev tugev meetod katab vajalikud sisselogimised. Teise puhul tuleb valida uus autentimisviis enne, kui Microsofti sõnumiedastus lõpeb.
- Autentimismeetodite poliitika Näitab, millised meetodid ja sihtrühmad on konfigureeritud.
- Kasutajate registreerimisandmed Näitavad, millised meetodid on kasutajakontoga seotud.
- Autentimisvahendite andmed Näitavad, millised konkreetsed pääsuvõtmed ja turvavõtmed on registreeritud.
- Sisselogimislogid Näitavad, milline meetod osales konkreetses autentimises ja kas sisselogimine õnnestus.
„Lubatud“, „registreeritud“ ja „kasutatud“ on kolm erinevat fakti. Üks valmisolekuprotsent võib varjata kasutajad, kellele uus meetod on lubatud ja registreeritud, kuid kes pole sellega kordagi edukalt sisse loginud.
Entra halduskeskuses ei ole üht vaadet, mis need andmed automaatselt õigesti kokku seoks. LakeForest Technologies on selleks välja töötanud oma Entra ID kaardistus- ja analüüsivahendite komplekti. See kogub Microsoft Graphi lugemisõigustega tenantipoliitika, registreerimisandmed ja autentimisvahendite andmed ning seob need vajaliku perioodi sisselogimisandmetega. Keeruline osa ei ole eksport. Oluline on säilitada iga andmeallika tegelik tähendus ja piirid.
Kaardistus võib olla ühekordne lähtepunkt või regulaarselt uuenev kontroll. Püsiva ülevaate jaoks saab Graphi-põhise kogumise ajastada Azure Automationis või Azure Functionsis ning käitada seda hallatud identiteedi ja ainult vajalike lugemisõigustega. Tulemused saab talletada Log Analyticsi tööruumis ning kasutada Microsoft Sentinelis päringute ja teavituste loomiseks. Need Microsofti teenused annavad automatiseerimiseks vajalikud ehitusplokid; kaardistusloogika, otsustusreeglid ja organisatsiooni migratsiooniprotsess tuleb nende peale üles ehitada.
See ei ole ainult Entra konfiguratsiooni küsimus
Entra andmed näitavad autentimise tehnilist olukorda. Migratsiooni teostatavus sõltub sellest, kuidas organisatsioonis töö päriselt korraldatud on.
- Kasutajad ja tööviisid Kes kasutavad Entra ID kontot, millistes rollides nad töötavad ja milliste seadmetega nad oma igapäevatööd teevad?
- Tööseadmed Kas kasutajatele on määratud hallatud tööarvutid või muud vajalikud seadmed ning kas need toetavad valitud autentimisviisi?
- Teenused ja rakendused Millistesse Microsoft 365, Azure'i ja teistesse teenustesse sisse logitakse ning milliseid veebi-, töölaua- ja mobiilirakendusi kasutatakse?
- Autentimisvahendid Milline telefoni ja teiste autentimisvahendite kasutus- ning hüvitamismudel on praegu kasutusel ja milliseid kasutajarühmi see katab?
- Kommunikatsioon ja koolitus Kuidas saavad kasutajad muudatusest teada, mõistavad selle põhjust ning õpivad uut meetodit registreerima ja kasutama?
- Edenemise kontroll Kuidas tehakse kindlaks, kes on uue meetodi kasutusele võtnud, kes vajab veel tegevust ja millal saab vanad meetodid eemaldada?
Organisatsioonides kasutatakse tööks vajalikke telefone ja autentimisvahendeid erineva mudeli järgi. Telefon võib olla ettevõtte antud, selle kasutamise kulu osaliselt hüvitatud või töötaja enda seade. Mõne rolli puhul kasutatakse telefoni asemel füüsilist turvavõtit. Kaardistus peab näitama, milline mudel on praegu kasutusel, keda see katab ja kas kavandatud autentimisviis sobib sellega.
Kõigile ei sobi sama asendus
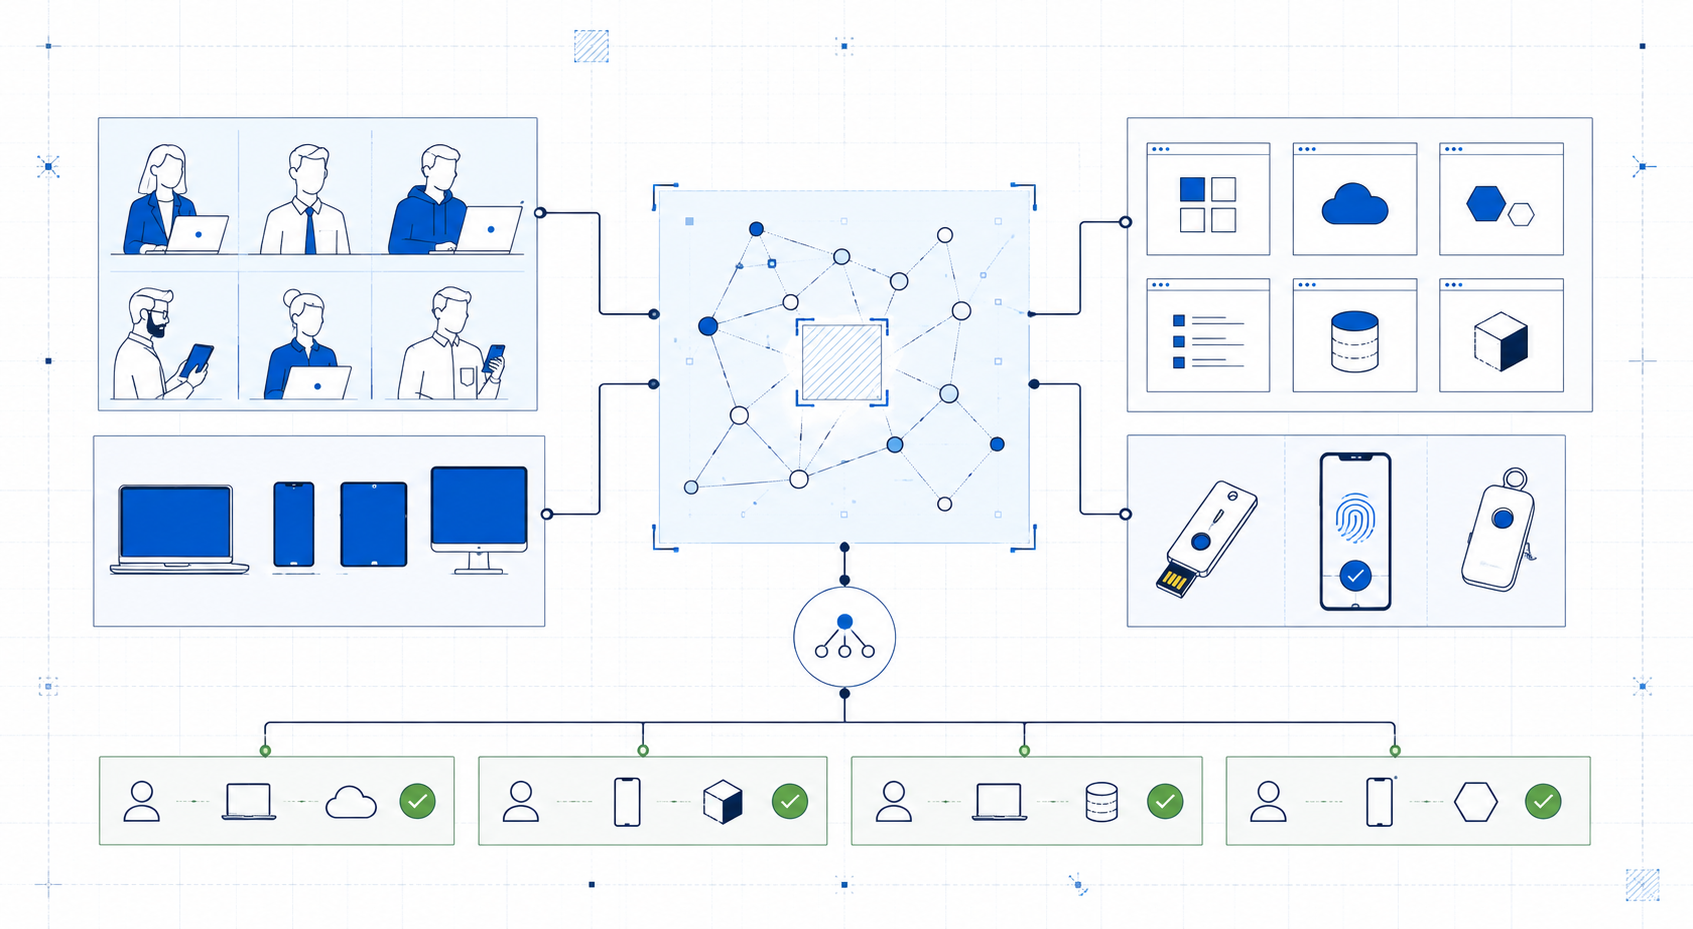
Microsoft suunab kasutajaid pääsuvõtmete poole, kuid tenantis ei ole ainult üht võimalikku lahendust. Valik sõltub kasutajate töövahenditest, seadmetest ja turbenõuetest.
- Hallatud Windowsi kasutajad: olemasolev Windows Hello for Business või Windowsi jaoks valitud pääsuvõtmelahendus.
- Mitut organisatsiooni toetatud seadet kasutavad töötajad: sünkroonitav või telefonis kasutatav pääsuvõti.
- Administraatorid ja kõrgema turbenõudega kasutajad: kontrollitud füüsiline FIDO2 turvavõti või muu piiratud lahendus.
- Põhjendatud SMS-i või kõne erandid: kliendi hallatav telekommunikatsioonipakkuja.
Oluline ei ole teha kogu tenantile üks valik. Igale mõjutatud kasutajarühmale tuleb määrata autentimisviis, mis töötab tema tegelikes seadmetes ja rakendustes.
Valitud lahendus tuleb Entra ID-s õigesti rakendada
Kui autentimisviisid on valitud, tuleb need tõlkida Entra ID konfiguratsiooniks. Millised meetodid on lubatud? Millistele kasutajarühmadele need rakenduvad? Millised rühmad vajavad rangemaid piiranguid? Keda ja millal suunatakse uut meetodit registreerima?
Microsofti automaatselt lisatud lai pääsuvõtmeprofiil ei pruugi vastata valitud lahendusele. Liiga lai konfiguratsioon võib lubada kasutajatele meetodeid, mida ei soovitud. Liiga kitsas konfiguratsioon võib takistada valitud meetodi registreerimist.
Konfiguratsioon üksi kasutajaid üle ei vii
Õigesti seadistatud Entra ID võimaldab uue autentimismeetodi kasutusele võtta, kuid kasutajaid see automaatselt üle ei vii. Kasutaja peab mõistma, miks muudatus toimub, registreerima talle sobiva pääsuvõtme õiges seadmes ning proovima selle tegelikus sisselogimises läbi. Kommunikatsioon, juhendamine, koolitus ja tulemuse kontroll on seetõttu migratsiooni osad, mitte hilisemad järeltegevused.
Ühesuguse seadmepargiga väikese rühma puhul võib piisata testitud juhendist ja lühikesest veebikoolitusest. Suuremas organisatsioonis erinevad kasutajate seadmed, brauserid, rakendused ja tööviisid. Seal tuleb kasutuselevõtt jagada sihtrühmadeks ning kontrollida iga rühma puhul, et valitud registreerimis- ja sisselogimisvoog päriselt toimib.
LakeForest on selle töö jaoks välja töötanud oma juhitud migratsioonilahenduse, mille saame juurutada kliendi Microsofti keskkonda. Lõppkasutaja logib portaali Microsofti kontoga sisse, näeb organisatsiooni jaoks valitud registreerimisvõimalusi ning saab seadme, platvormi ja keele järgi samm-sammulise juhise alates ettevalmistusest kuni kontrollitud sisselogimiseni. Lahendus kontrollib pääsuvõtme registreerimist ja projekti reeglite järgi ka selle tegelikku kasutamist. Administraator näeb edenemist, pooleli jäänud kasutajaid ning juhtumeid, mis vajavad eraldi tegevust.
Toimiv tööjärjekord on järgmine:
-
KaardistusKasutajarühmad, töövahendid, kasutatavad rakendused, sisselogimisviisid ja muutmist vajavad sõltuvused on nähtavad.
-
Lahenduse disainIgale kasutaja- ja seadmerühmale on valitud sobiv autentimisviis.
-
KonfiguratsioonAutentimismeetodite poliitika, pääsuvõtmeprofiilid ja sihtrühmad rakendavad valitud lahendust.
-
PilootRegistreerimine, sisselogimine, juhendid ja kommunikatsioon on esindusliku rühmaga läbi proovitud.
-
Kommunikatsioon ja koolitusKasutajad mõistavad muudatust ning oskavad uue meetodi registreerida ja seda igapäevatöös kasutada.
-
KasutuselevõttKasutajad viiakse uuele meetodile üle kontrollitud rühmadena.
-
Kontroll ja vanade meetodite eemaldamineEdukas kasutus on tõendatud. SMS ja telefonikõne eemaldatakse rühmadelt, kes neid enam ei vaja.
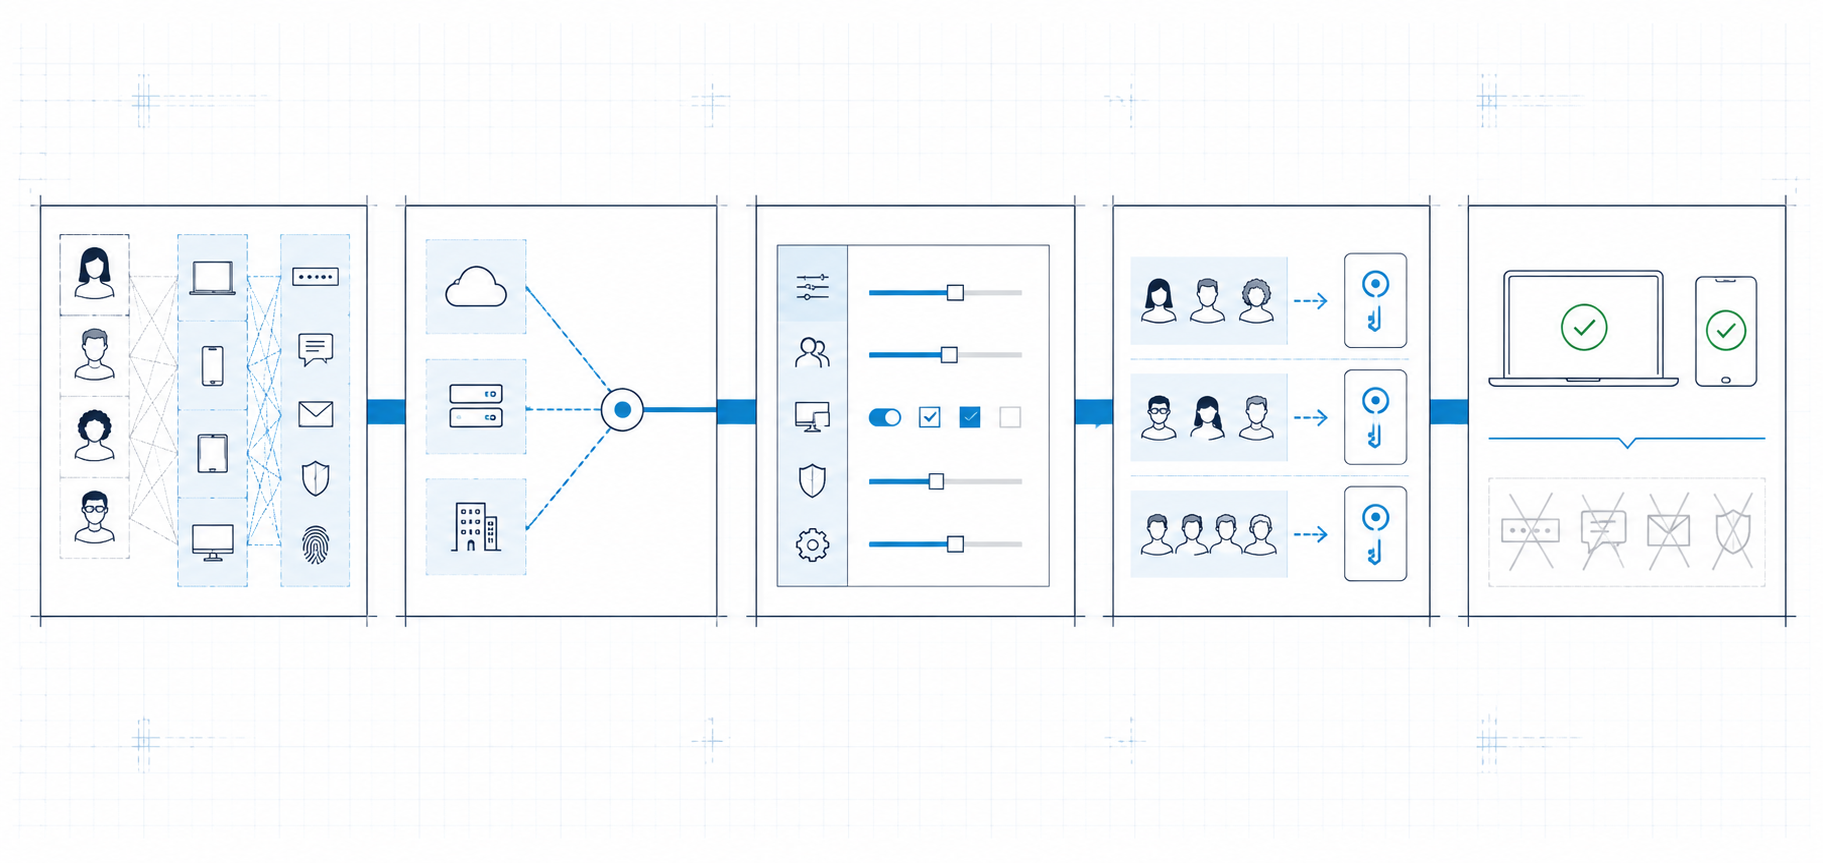
Kaardistus peab andma migratsiooniks kasutatava lähteolukorra
Kasulik kaardistus ei ole Entra ekspordi fail ega üldine turvasoovituste dokument. Selle tulemus peab olema järgmise töö otsene sisend:
- ühtne ülevaade autentimismeetodite konfiguratsioonist, registreeringutest ja tegelikust kasutusest;
- kasutajad, kelle ainus toimiv tee sõltub endiselt SMS-ist või kõnest;
- olemasolevad pääsuvõtmed ja turvavõtmed liigiti;
- kasutajarühmade töövahendid, nende tehniline valmisolek ja peamised sisselogimiseks kasutatavad teenused;
- poliitikate, profiilide, sihtrühmade, välistuste ja kattuvuste konfiguratsioonikaart;
- sobiv autentimisviis, migratsioonijärjekord ning kommunikatsiooni- ja koolitusvajadus kasutajarühmade kaupa;
- mõõtmine ja tingimused, mille alusel saab vanad meetodid eemaldada.
See on disaini- ja migratsiooniprojekti tehniline sisend. Ilma selleta hakatakse tavaliselt seadistama liiga laia pääsuvõtmeprofiili, saadetakse kõigile sama juhend ning avastatakse erandid alles kasutuselevõtu ajal.
Kui lugesid ainult ühte osa, siis alusta siit
2027. aasta muudatuseks valmistumiseks ei ole vaja alustada üldisest projektiplaanist. Alusta oma keskkonnast ja tee need sammud:
- Kaardista tänane olukord. Tee nähtavaks, millised autentimismeetodid on lubatud, registreeritud ja päriselt kasutatud ning kes sõltuvad endiselt SMS-ist või kõnest.
- Selgita välja tegelikud tööviisid. Vaata kasutajarühmi, tööseadmeid, telefonide ja turvavõtmete kasutusmudelit, rakendusi ning neisse sisselogimise viise.
- Vali igale rühmale sobiv autentimisviis. Ära sunni kogu organisatsiooni ühte lahendusse, kui seadmed ja tööviisid on erinevad.
- Rakenda valitud lahendus Entra ID-s. Seadista autentimismeetodite poliitika, pääsuvõtmeprofiilid, sihtrühmad ja registreerimiskampaania vastavalt tehtud disainile.
- Piloteeri ja juhenda kasutajaid. Proovi registreerimine ning tegelikud sisselogimised esinduslike rühmadega läbi ja paranda juhiseid enne laiemat kasutuselevõttu.
- Mõõda tulemust ja vii migratsioon lõpuni. Kontrolli nii registreerimist kui ka edukat kasutamist, eemalda valmis rühmadelt SMS ja kõne ning jäta erandid koos järgmise tegevusega nähtavaks.
Kui esimesele punktile ei saa täna andmetega vastata, on järgmine samm Entra ID kaardistus. Selle põhjal on näha, kas piisab konfiguratsiooni korrastamisest ja juhenditest või on vaja juhitud migratsiooniportaali ning automaatset edenemise kontrolli.
Allikad
- ERR: pangad lähevad üle Smart-ID+ autentimisele
- Smart-ID: QR-kood ja rakendustevaheline autentimine
- Microsoft: SMS- ja kõnepõhise autentimise muudatuse ülevaade
- Microsoft: teenusemuudatuse praktilised küsimused
- Microsoft: pääsuvõtmed Entra ID-s
- Microsoft: numbrikinnitus Authenticatori push-teavitustes
- Microsoft: Azure Automationi runbook ja hallatud identiteet
- Microsoft: ajastatud Azure Function
- Microsoft: andmete saatmine Log Analyticsi tööruumi
- Microsoft: Microsoft Sentineli analüüsireeglid
- Eesti Pangaliit: uue Smart-ID loomisega seotud pettused
- Eesti Pangaliit: digitaalsete autentimisvahendite tundmine rahatarkuse e-viktoriinis
- Eesti Pangaliit: Smart-ID ja Mobiil-ID kasutamise uuring
- RIA küberturvalisuse aastaraamat 2026